Gestión de Dispositivos Corporativos (MDM)
Supervisa y protege los móviles, tablets y ordenadores de la empresa
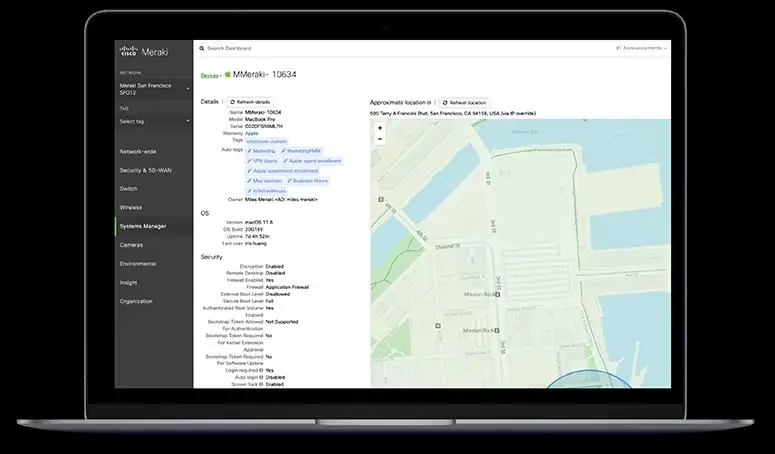
Configuramos plataformas MDM como Microsoft Intune o Cisco Meraki Systems Manager para controlar aplicaciones, aplicar políticas de seguridad y proteger los dispositivos corporativos, también cuando salen de la oficina.
- Plataformas
- Microsoft Intune, Cisco Meraki Systems Manager
- Atención
- Presencial en Badalona y Barcelona
¿Qué pasa si un portátil de la empresa se pierde con el correo abierto?
Es un escenario más habitual de lo que parece: un portátil o móvil de la empresa se pierde o lo roban, y sin cifrado de disco ni bloqueo remoto configurados, cualquiera puede acceder al correo, los documentos o los datos de clientes que había guardados. Sin una gestión previa de los dispositivos, no hay nada que hacer una vez ha desaparecido: ninguna manera de borrar los datos ni de saber qué se ha llegado a ver.
Nosotros configuramos plataformas MDM como Microsoft Intune o Cisco Meraki Systems Manager para que podáis exigir cifrado y bloqueo, borrar datos corporativos remotamente y controlar qué aplicaciones se instalan, tanto en equipos de la empresa como en dispositivos personales (BYOD) mediante un perfil corporativo separado.
Esquema
Funcionalidades y Ventajas Clave
- Gestión centralizada de móviles, tablets y portátiles corporativos
- Aplicación de políticas de seguridad y cifrado de disco de forma remota
- Borrado remoto de datos corporativos en caso de pérdida o robo
- Control de aplicaciones permitidas y bloqueo de software no autorizado
Situaciones habituales sin una gestión real de dispositivos
Un portátil perdido con el correo abierto
Sin cifrado ni bloqueo remoto, cualquiera puede acceder a datos corporativos sensibles.
Nadie revoca el acceso cuando alguien se va de la empresa
Excompañeros que siguen teniendo acceso a aplicaciones o correo semanas después de la baja.
Aplicaciones no autorizadas instaladas libremente
Software de riesgo o sin licencia en los dispositivos de la empresa sin ningún control.
Móviles personales accediendo al correo sin ninguna política
Datos corporativos mezclados con el uso personal del dispositivo, sin ninguna frontera clara.
Cómo implementamos la gestión de dispositivos
Inventario de dispositivos y accesos actuales
Quién tiene acceso a qué, desde qué dispositivo y con qué nivel de control.
Diseño de políticas MDM
Cifrado obligatorio, bloqueo remoto y reglas de aplicaciones según el tipo de dispositivo.
Despliegue con Intune o Meraki Systems Manager
Inscripción de los dispositivos corporativos y, si hace falta, de los personales en modo BYOD.
Gestión continua y respuesta a incidentes
Borrado remoto inmediato en caso de pérdida, robo o baja de un empleado.
Quién necesita más este tipo de gestión
Empresas con equipos en movilidad
Comerciales o técnicos que se desplazan con portátiles y móviles corporativos.
Organizaciones con política BYOD
Control del perfil corporativo en dispositivos personales sin invadir la privacidad del usuario.
Sectores con datos sensibles
Garantía de que un dispositivo perdido no se convierte en una fuga de datos.
Preguntas habituales sobre gestión de dispositivos (MDM)
¿Qué pasa exactamente si se pierde un portátil o móvil de la empresa?
Si tiene el MDM configurado, podemos bloquearlo y borrar remotamente los datos corporativos en minutos, sin necesidad de recuperar físicamente el dispositivo. Sin esta configuración previa, no hay nada que hacer una vez ha desaparecido.
¿Podéis gestionar móviles personales de los empleados (BYOD) sin invadir su privacidad?
Sí, creamos un perfil corporativo separado dentro del dispositivo personal: solo gestionamos y podemos borrar esa parte (correo, aplicaciones de la empresa), nunca las fotos, mensajes o aplicaciones personales del usuario.
Microsoft Intune o Cisco Meraki Systems Manager: ¿cuál nos conviene?
Si ya trabajáis con Microsoft 365 y Entra ID, Intune se integra de forma natural. Si vuestra infraestructura de red ya es Cisco Meraki, Systems Manager tiene la ventaja de gestionarlo todo desde el mismo panel. Lo valoramos según vuestro ecosistema actual.
¿Qué pasa con los dispositivos cuando alguien deja la empresa?
Revocamos el acceso y borramos los datos corporativos del dispositivo inmediatamente desde la consola de gestión, tanto si es un equipo de la empresa como si es un móvil personal con perfil corporativo.
¿Podemos controlar qué aplicaciones se instalan en los dispositivos corporativos?
Sí, se puede definir una lista de aplicaciones permitidas o bloquear categorías enteras (por ejemplo, aplicaciones de mensajería no corporativas) según el nivel de control que queráis aplicar.
¿Quieres estudiar la implantación de esta solución en tu empresa?
Nuestro equipo de ingenieros en Badalona analiza tus necesidades sin ningún compromiso y te presenta una propuesta técnica a medida.