Gestió de Dispositius Corporatius (MDM)
Supervisa i protegeix els mòbils, tauletes i ordinadors de l'empresa
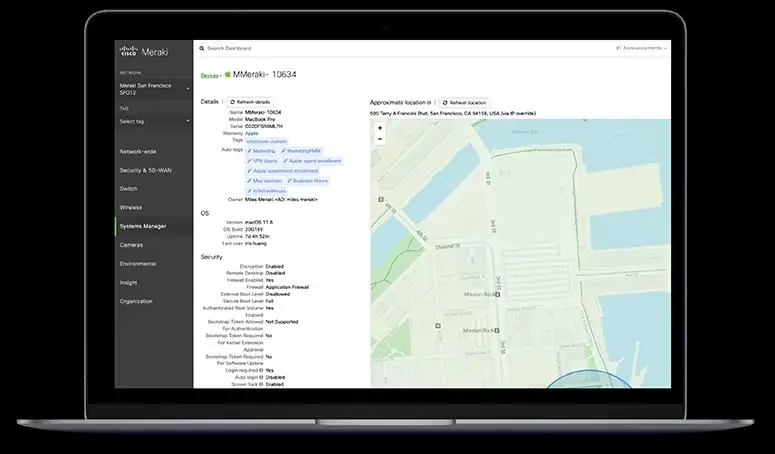
Configurem plataformes MDM com Microsoft Intune o Cisco Meraki Systems Manager per controlar aplicacions, aplicar polítiques de seguretat i protegir els dispositius corporatius, també quan surten de l'oficina.
- Plataformes
- Microsoft Intune, Cisco Meraki Systems Manager
- Atenció
- Presencial a Badalona i Barcelona
Què passa si un portàtil de l'empresa es perd amb el correu obert?
És un escenari més habitual del que sembla: un portàtil o mòbil de l'empresa es perd o el roben, i sense xifrat de disc ni bloqueig remot configurats, qualsevol pot accedir al correu, els documents o les dades de clients que hi havia guardats. Sense una gestió prèvia dels dispositius, no hi ha res a fer un cop ha desaparegut: cap manera d'esborrar les dades ni de saber què s'hi ha arribat a veure.
Nosaltres configurem plataformes MDM com Microsoft Intune o Cisco Meraki Systems Manager perquè pugueu exigir xifrat i bloqueig, esborrar dades corporatives remotament i controlar quines aplicacions s'instal·len, tant en equips de l'empresa com en dispositius personals (BYOD) mitjançant un perfil corporatiu separat.
Esquema
Funcionalitats i Avantatges Clau
- Gestió centralitzada de mòbils, tauletes i portàtils corporatius
- Aplicació de polítiques de seguretat i xifrat de disc de forma remota
- Esborrat remot de dades corporatives en cas de pèrdua o robatori
- Control d'aplicacions permeses i bloqueig de programari no autoritzat
Situacions habituals sense una gestió real de dispositius
Un portàtil perdut amb el correu obert
Sense xifrat ni bloqueig remot, qualsevol pot accedir a dades corporatives sensibles.
Ningú revoca l'accés quan algú marxa de l'empresa
Excompanys que segueixen tenint accés a aplicacions o correu setmanes després de la baixa.
Aplicacions no autoritzades instal·lades lliurement
Programari de risc o no llicenciat als dispositius de l'empresa sense cap control.
Mòbils personals accedint al correu sense cap política
Dades corporatives barrejades amb l'ús personal del dispositiu, sense cap frontera clara.
Com implementem la gestió de dispositius
Inventari de dispositius i accessos actuals
Qui té accés a què, des de quin dispositiu i amb quin nivell de control.
Disseny de polítiques MDM
Xifrat obligatori, bloqueig remot i regles d'aplicacions segons el tipus de dispositiu.
Desplegament amb Intune o Meraki Systems Manager
Inscripció dels dispositius corporatius i, si cal, dels personals en mode BYOD.
Gestió contínua i resposta a incidents
Esborrat remot immediat en cas de pèrdua, robatori o baixa d'un empleat.
Qui necessita més aquest tipus de gestió
Empreses amb equips en mobilitat
Comercials o tècnics que es desplacen amb portàtils i mòbils corporatius.
Organitzacions amb política BYOD
Control del perfil corporatiu en dispositius personals sense envair la privacitat de l'usuari.
Sectors amb dades sensibles
Garantia que un dispositiu perdut no es converteix en una fuita de dades.
Preguntes habituals sobre gestió de dispositius (MDM)
Què passa exactament si es perd un portàtil o mòbil de l'empresa?
Si té l'MDM configurat, podem bloquejar-lo i esborrar remotament les dades corporatives en minuts, sense necessitat de recuperar físicament el dispositiu. Sense aquesta configuració prèvia, no hi ha res a fer un cop ha desaparegut.
Podeu gestionar mòbils personals dels empleats (BYOD) sense envair la seva privacitat?
Sí, creem un perfil corporatiu separat dins del dispositiu personal: només gestionem i podem esborrar aquesta part (correu, aplicacions de l'empresa), mai les fotos, missatges o aplicacions personals de l'usuari.
Microsoft Intune o Cisco Meraki Systems Manager: quin ens convé?
Si ja treballeu amb Microsoft 365 i Entra ID, Intune s'integra de manera natural. Si la vostra infraestructura de xarxa ja és Cisco Meraki, Systems Manager té l'avantatge de gestionar-ho tot des del mateix tauler. Ho valorem segons el vostre ecosistema actual.
Què passa amb els dispositius quan algú deixa l'empresa?
Revoquem l'accés i esborrem les dades corporatives del dispositiu immediatament des de la consola de gestió, tant si és un equip de l'empresa com si és un mòbil personal amb perfil corporatiu.
Podem controlar quines aplicacions s'instal·len als dispositius corporatius?
Sí, es pot definir una llista d'aplicacions permeses o bloquejar categories senceres (per exemple, aplicacions de missatgeria no corporatives) segons el nivell de control que vulgueu aplicar.
Vols estudiar la implantació d'aquesta solució a la teva empresa?
El nostre equip tècnic a Badalona analitza les teves necessitats sense cap compromís i et presenta una proposta tècnica a mida.