Copias de seguridad de empresa: la regla 3-2-1
Qué es la regla 3-2-1, por qué un disco externo no basta y cómo montar copias de seguridad que resistan un ransomware o una avería.
«Sí, sí, hacemos copia cada noche.» Es la respuesta que más oímos cuando preguntamos a una pyme por sus copias de seguridad de empresa. La siguiente pregunta, «¿cuándo fue la última vez que recuperasteis algo de esa copia?», suele ir seguida de un silencio. Y es lógico: la copia se configura un día, funciona sola y nadie vuelve a pensar en ella hasta que se estropea un ordenador, alguien borra una carpeta compartida o llega un ransomware.
El problema es que muchas copias están pensadas para un solo tipo de accidente. Un disco externo protege de un ordenador averiado, pero no de un robo en la oficina. Una carpeta en la misma red protege de un archivo borrado, pero no de un ataque que cifra todo lo que encuentra. La regla 3-2-1 sirve precisamente para cubrir todos esos casos a la vez.
Qué es la regla 3-2-1
Es una pauta clásica de la gestión de datos, fácil de recordar:
- 3 copias de los datos: el original y dos copias más.
- En 2 soportes distintos: por ejemplo, un NAS en la oficina y un servicio en la nube. Si un tipo de soporte falla, el otro sigue ahí.
- 1 copia fuera de la oficina y de la red principal: en otro edificio o en la nube, para que un incendio, una inundación o un robo no se lo lleven todo.
La idea de fondo es que ningún problema, por grave que sea, pueda afectar a todas las copias a la vez.
Por qué un disco externo ya no basta
Los ataques de ransomware actuales no se limitan a cifrar los ordenadores. Antes, buscan las copias de seguridad que encuentran en la red y las cifran o las borran, para que la empresa no tenga otra salida que pagar. Un disco USB conectado día y noche, o una carpeta «Copias» en el mismo servidor, caen en el mismo momento que todo lo demás.
Por eso hoy añadimos una condición a la regla 3-2-1: la copia externa debe ser inmutable. Es decir, una vez hecha, nadie puede modificarla ni borrarla durante el periodo definido, ni siquiera alguien con la contraseña de administrador. Si un atacante consigue entrar, puede hacer mucho daño, pero no puede destruir esa copia.
Cómo aplicarla en una pyme, paso a paso
No hace falta una sala de servidores. Un montaje que recomendamos a menudo es este:
- Los datos originales, en los ordenadores, el servidor o la nube de trabajo (Microsoft 365, Google Workspace).
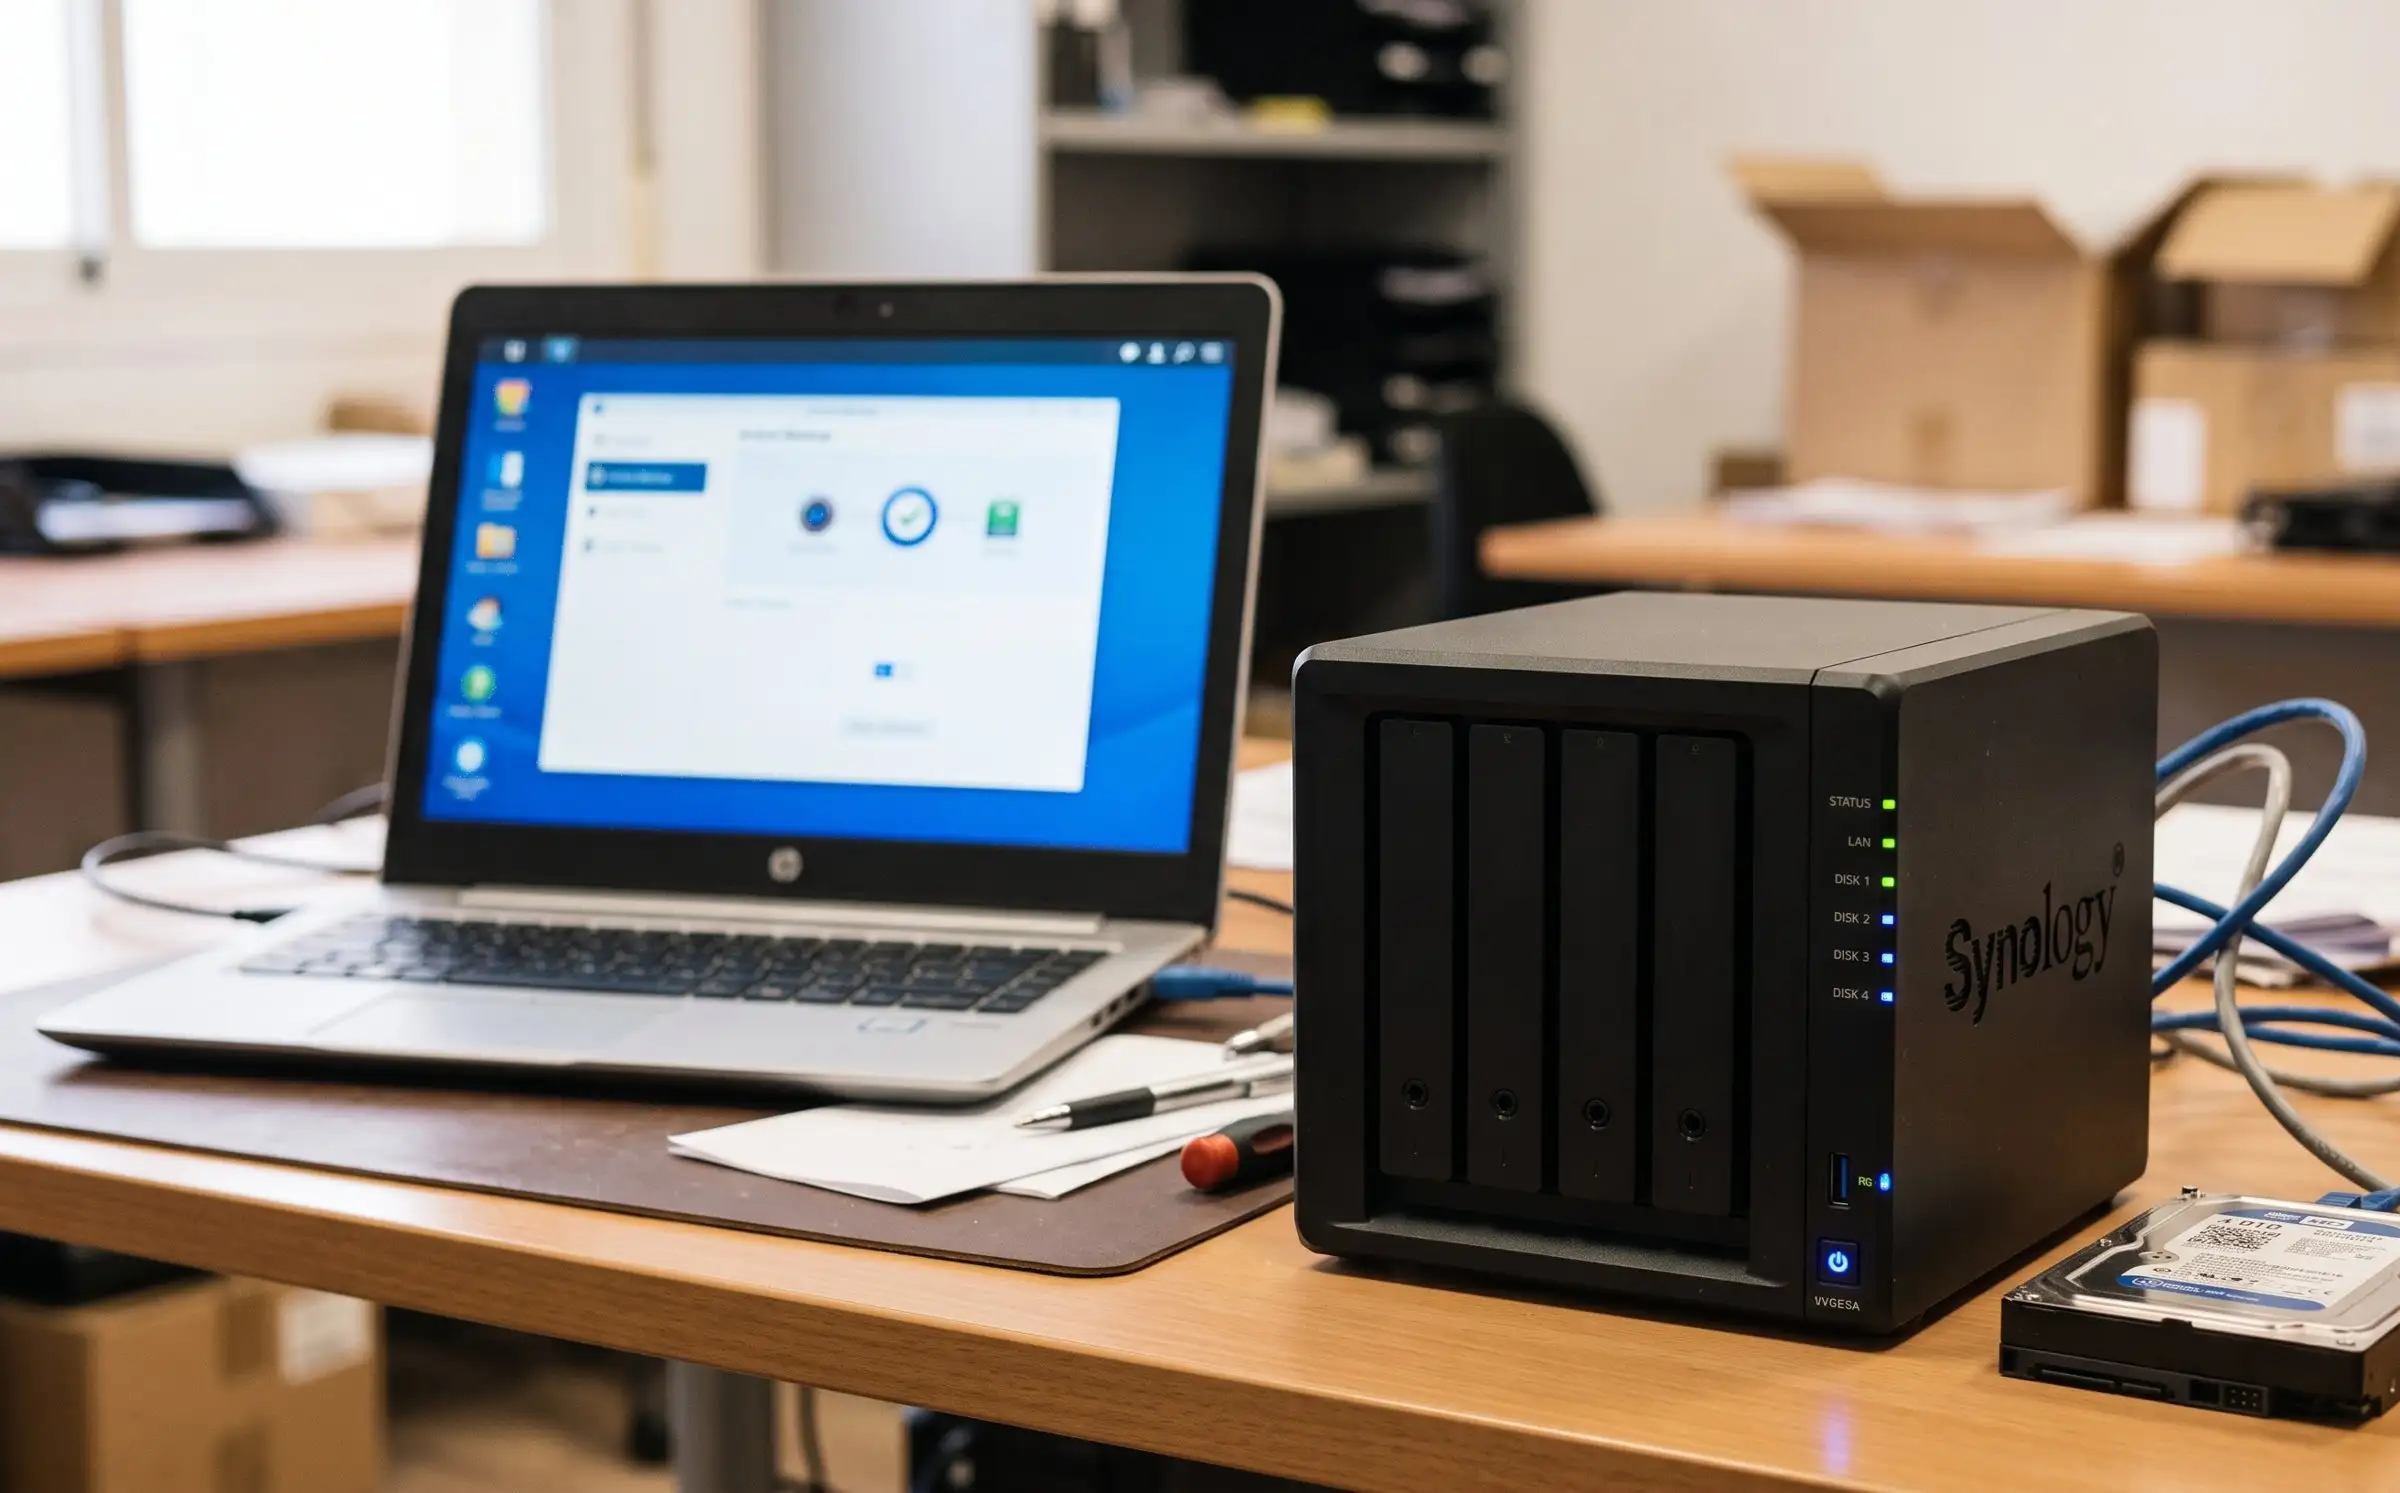
- Una primera copia en un NAS en la oficina, que copia automáticamente los equipos, los servidores y también el correo y los archivos de la nube. Un NAS Synology con Active Backup for Business lo hace sin coste de licencia adicional y guarda instantáneas inmutables, así que se puede volver al estado de ayer o de hace una semana en pocos minutos.
- Una segunda copia fuera, replicada desde el NAS a la nube o a un segundo NAS en otra sede, también con retención inmutable.
Con esto ya se cumple la regla: tres copias, dos soportes (NAS y nube) y una fuera de la oficina. Y todo ocurre de forma automática, sin que el equipo tenga que acordarse de nada.
Una aclaración sobre la nube: tener los datos en Microsoft 365 o Google Workspace no significa tener una copia de seguridad. Estas plataformas garantizan que el servicio funcione, pero si un usuario borra una carpeta o un ataque cifra los archivos sincronizados, la recuperación tiene límites de tiempo. Por eso el correo y los archivos de la nube también deben entrar en la estrategia de copias.
Lo que casi nadie hace: probar la restauración
Una copia que nunca se ha probado es una esperanza, no una garantía. Hemos visto copias que llevaban meses fallando sin que nadie lo supiera, discos llenos que habían dejado de copiar o copias que solo incluían parte de las carpetas.
Una rutina sencilla que funciona:
- Cada mes, recuperar un archivo cualquiera de hace una semana y comprobar que se abre bien.
- Cada trimestre, restaurar un equipo o una carpeta entera en un entorno de prueba.
- Siempre, tener activados los avisos de copia fallida y que alguien los lea.
Si nadie en la empresa se encarga de ello, es una de las tareas que incluye un contrato de mantenimiento informático.
Compruébalo ahora: cinco preguntas
Si respondes «no» o «no lo sé» a alguna de estas preguntas, merece la pena revisar las copias:
- ¿Tenéis al menos dos copias, además de los datos originales?
- ¿Alguna copia está fuera de la oficina?
- ¿Alguna copia es inmutable o está desconectada de la red?
- ¿Las copias incluyen el correo y los archivos de Microsoft 365 o Google Workspace?
- ¿Habéis restaurado algo de la copia en los últimos tres meses?
Si queréis revisar también el resto de la seguridad de la empresa (doble factor, firewall, acceso remoto…), haced el autodiagnóstico de ciberseguridad: 10 preguntas y el resultado al momento.
Te revisamos las copias de seguridad. Miramos qué se copia, dónde, cada cuánto y si se puede restaurar de verdad, y te decimos qué falta para cumplir la regla 3-2-1. Pide la revisión o llama al 93 384 83 82.
Y recordad que tener copias no es lo mismo que poder volver a trabajar: restaurar un servidor entero puede llevar días. Si vuestro negocio no se puede permitir estar parado, mirad el Disaster Recovery o haced el análisis «¿Cuánto tiempo estaría parada tu empresa?».
En resumen
La regla 3-2-1 no es una tecnología nueva ni cara: es una forma de ordenar las copias para que ningún accidente, ni una avería, ni un robo, ni un ransomware, se lleve todos los datos a la vez. Tres copias, dos soportes, una fuera de la oficina e inmutable, y una prueba de restauración de vez en cuando.
Las copias son una de las cinco medidas básicas que explicamos en la guía de ciberseguridad para pymes, y funcionan mejor junto a un firewall de nueva generación que frene el ataque desde el principio.
En nData Systems diseñamos y mantenemos la estrategia de copias de pymes, despachos y escuelas. Si quieres saber si tus copias te salvarían mañana, cuéntanos tu caso o llama al 93 384 83 82: revisamos tus copias actuales y te hacemos una propuesta concreta para cumplir la regla 3-2-1.