Còpies de seguretat d'empresa: la regla 3-2-1
Què és la regla 3-2-1, per què un disc extern no n'hi ha prou i com muntar còpies de seguretat que resisteixin un ransomware o una avaria.
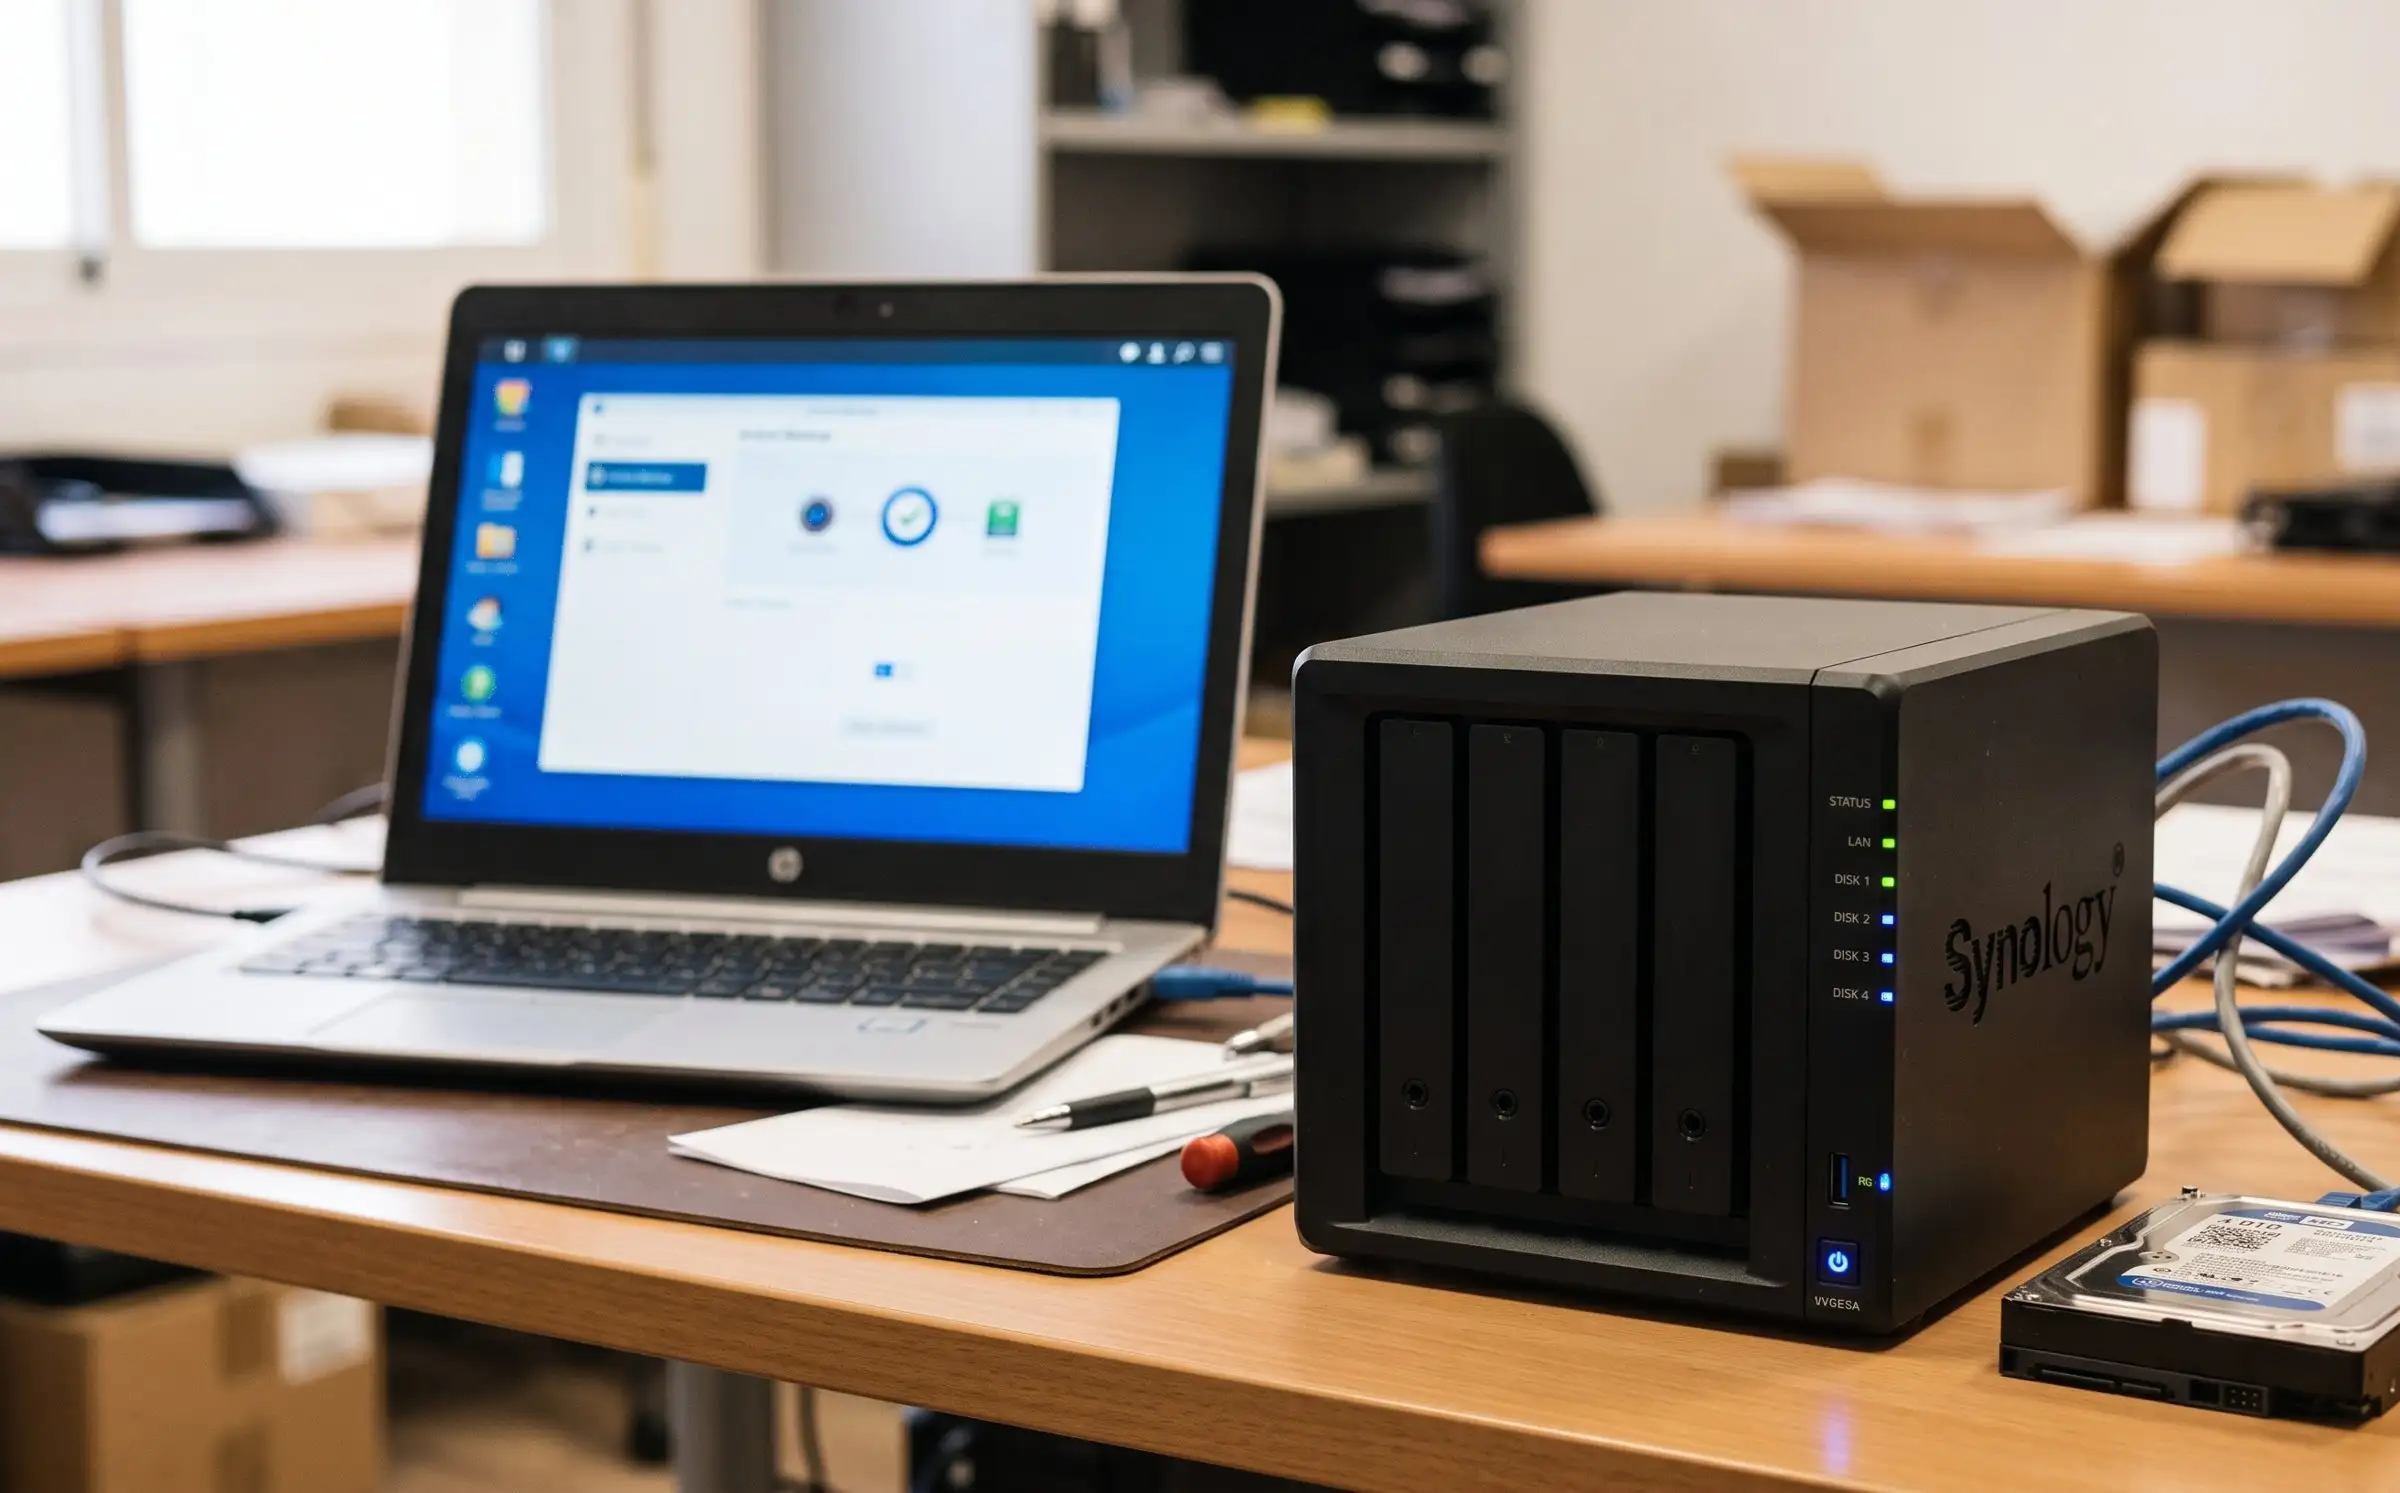
«Sí, sí, fem còpies cada nit.» És la resposta que més sentim quan preguntem a una pime per les seves còpies de seguretat d’empresa. La pregunta següent, «quan vau provar per últim cop de recuperar-ne una?», sol anar seguida d’un silenci. I és normal: la còpia es configura un dia, funciona sola i ningú hi torna a pensar fins que un ordinador s’espatlla, algú esborra una carpeta compartida o arriba un ransomware.
El problema és que moltes còpies estan pensades per a un sol tipus d’accident. Un disc extern protegeix d’un ordinador que s’espatlla, però no d’un robatori a l’oficina. Una carpeta a la mateixa xarxa protegeix d’un fitxer esborrat, però no d’un atac que xifra tot el que troba. La regla 3-2-1 existeix per cobrir tots aquests casos alhora.
Què és la regla 3-2-1
És una pauta clàssica de la gestió de dades, senzilla de recordar:
- 3 còpies de les dades: l’original i dues còpies més.
- En 2 suports diferents: per exemple, un NAS a l’oficina i un servei al núvol. Si un tipus de suport falla, l’altre continua allà.
- 1 còpia fora de l’oficina i de la xarxa principal: a un altre edifici o al núvol, perquè un incendi, una inundació o un robatori no s’ho emporti tot.
La idea de fons és que cap problema, per greu que sigui, pugui afectar totes les còpies alhora.
Per què un disc extern ja no n’hi ha prou
Els atacs de ransomware actuals no es limiten a xifrar els ordinadors. Abans de fer-ho, busquen les còpies de seguretat que troben a la xarxa i les xifren o les esborren, perquè l’empresa no tingui cap altra sortida que pagar. Un disc USB que queda connectat dia i nit, o una carpeta «Còpies» al mateix servidor, cauen en el mateix moment que la resta.
Per això avui a la regla 3-2-1 hi afegim una condició: la còpia de fora ha de ser immutable. Vol dir que, un cop feta, ningú la pot modificar ni esborrar durant el període que s’ha definit, ni tan sols algú amb la contrasenya d’administrador. Si un atacant aconsegueix entrar, pot fer molt de mal, però no pot destruir aquesta còpia.
Com s’aplica a una pime, pas a pas
No cal una sala de servidors. Un muntatge que recomanem sovint és aquest:
- Les dades originals, als ordinadors, al servidor o al núvol de treball (Microsoft 365, Google Workspace).
- Una primera còpia en un NAS a l’oficina, que fa còpies automàtiques dels equips, dels servidors i també del correu i els fitxers del núvol. Un NAS Synology amb Active Backup for Business ho fa sense cost de llicència addicional i guarda instantànies immutables, de manera que es pot tornar a l’estat d’ahir o de fa una setmana en pocs minuts.
- Una segona còpia fora, replicada des del NAS cap al núvol o cap a un segon NAS en una altra seu, també amb retenció immutable.
Amb això ja es compleix la regla: tres còpies, dos suports (NAS i núvol) i una fora de l’oficina. I tot passa de manera automàtica, sense que l’equip hagi de recordar res.
Un apunt sobre el núvol: tenir les dades a Microsoft 365 o Google Workspace no vol dir tenir-ne una còpia de seguretat. Aquestes plataformes garanteixen que el servei funcioni, però si un usuari esborra una carpeta o un atac xifra els fitxers sincronitzats, la recuperació té límits de temps. Per això també cal incloure el correu i els fitxers del núvol a l’estratègia de còpies.
La part que gairebé ningú fa: provar la restauració
Una còpia que no s’ha provat mai és una esperança, no una garantia. Hem vist còpies que feia mesos que fallaven en silenci, discos plens que havien deixat de copiar o còpies que només incloïen una part de les carpetes.
Una rutina senzilla que funciona:
- Cada mes, recuperar un fitxer qualsevol d’una setmana enrere i comprovar que s’obre bé.
- Cada trimestre, restaurar un equip o una carpeta sencera en un entorn de prova.
- Sempre, tenir activats els avisos de còpia fallida i que algú els llegeixi.
Si això no ho fa ningú de l’empresa, és una de les tasques que inclou un contracte de manteniment informàtic.
Comprova-ho ara: cinc preguntes
Si responeu «no» o «no ho sé» a alguna d’aquestes preguntes, val la pena revisar les còpies:
- Teniu almenys dues còpies, a més de les dades originals?
- Alguna de les còpies és fora de l’oficina?
- Alguna còpia és immutable o està desconnectada de la xarxa?
- Les còpies inclouen el correu i els fitxers de Microsoft 365 o Google Workspace?
- Heu restaurat alguna cosa de la còpia en els últims tres mesos?
Si voleu revisar també la resta de la seguretat de l’empresa (doble factor, firewall, accés remot…), feu l’autodiagnòstic de ciberseguretat: 10 preguntes i el resultat a l’acte.
Et revisem les còpies de seguretat. Mirem què es copia, on, cada quant i si es pot restaurar de veritat, i us diem què falta per complir la regla 3-2-1. Demana la revisió o truca al 93 384 83 82.
I recordeu que tenir còpies no és el mateix que poder tornar a treballar: restaurar un servidor sencer pot portar dies. Si el vostre negoci no es pot permetre estar aturat, mireu el Disaster Recovery o feu l’anàlisi «Quant temps estaria aturada la teva empresa?».
En resum
La regla 3-2-1 no és cap tecnologia nova ni cara: és una manera d’ordenar les còpies perquè cap accident, ni una avaria, ni un robatori, ni un ransomware, s’emporti totes les dades alhora. Tres còpies, dos suports, una fora de l’oficina i immutable, i una prova de restauració de tant en tant.
Les còpies són una de les cinc mesures bàsiques que expliquem a la guia de ciberseguretat per a pimes, i funcionen millor juntes amb un firewall de nova generació que eviti l’atac des del principi.
A nData Systems dissenyem i mantenim l’estratègia de còpies de pimes, despatxos i escoles. Si voleu saber si les vostres còpies us salvarien demà, porteu-nos el cas o truqueu al 93 384 83 82: us fem una revisió de les còpies actuals i una proposta concreta per complir la regla 3-2-1.