Seguretat Perimetral i Firewalls Next-Gen
Fortinet, Sophos, SonicWall, Zyxel, Cisco Meraki MX i Palo Alto Networks
Protegim el perímetre de la teva organització contra ciberatacs, ransomware, intrusions i fugues de dades mitjançant firewalls d'última generació (NGFW).
- Fabricants
- Fortinet FortiGate, Sophos XGS, SonicWall, Zyxel USG FLEX, Cisco Meraki MX, Palo Alto
- Tecnologia
- Next-Gen Firewall (NGFW), UTM, SD-WAN
- Complement
- seguretat DNS amb Cisco Umbrella
- Atenció
- Presencial a Badalona i Barcelona
Per què un router amb firewall bàsic ja no és suficient?
El router que subministra l'operador de fibra filtra ports, poc més. No distingeix entre un correu legítim i un adjunt amb ransomware, ni detecta que un ordinador de l'oficina s'ha connectat a un servidor de comandament i control a l'altra punta del món. La majoria dels incidents que veiem a client no vénen d'un atac sofisticat, sinó d'un clic en un correu de phishing que ningú va aturar a temps.
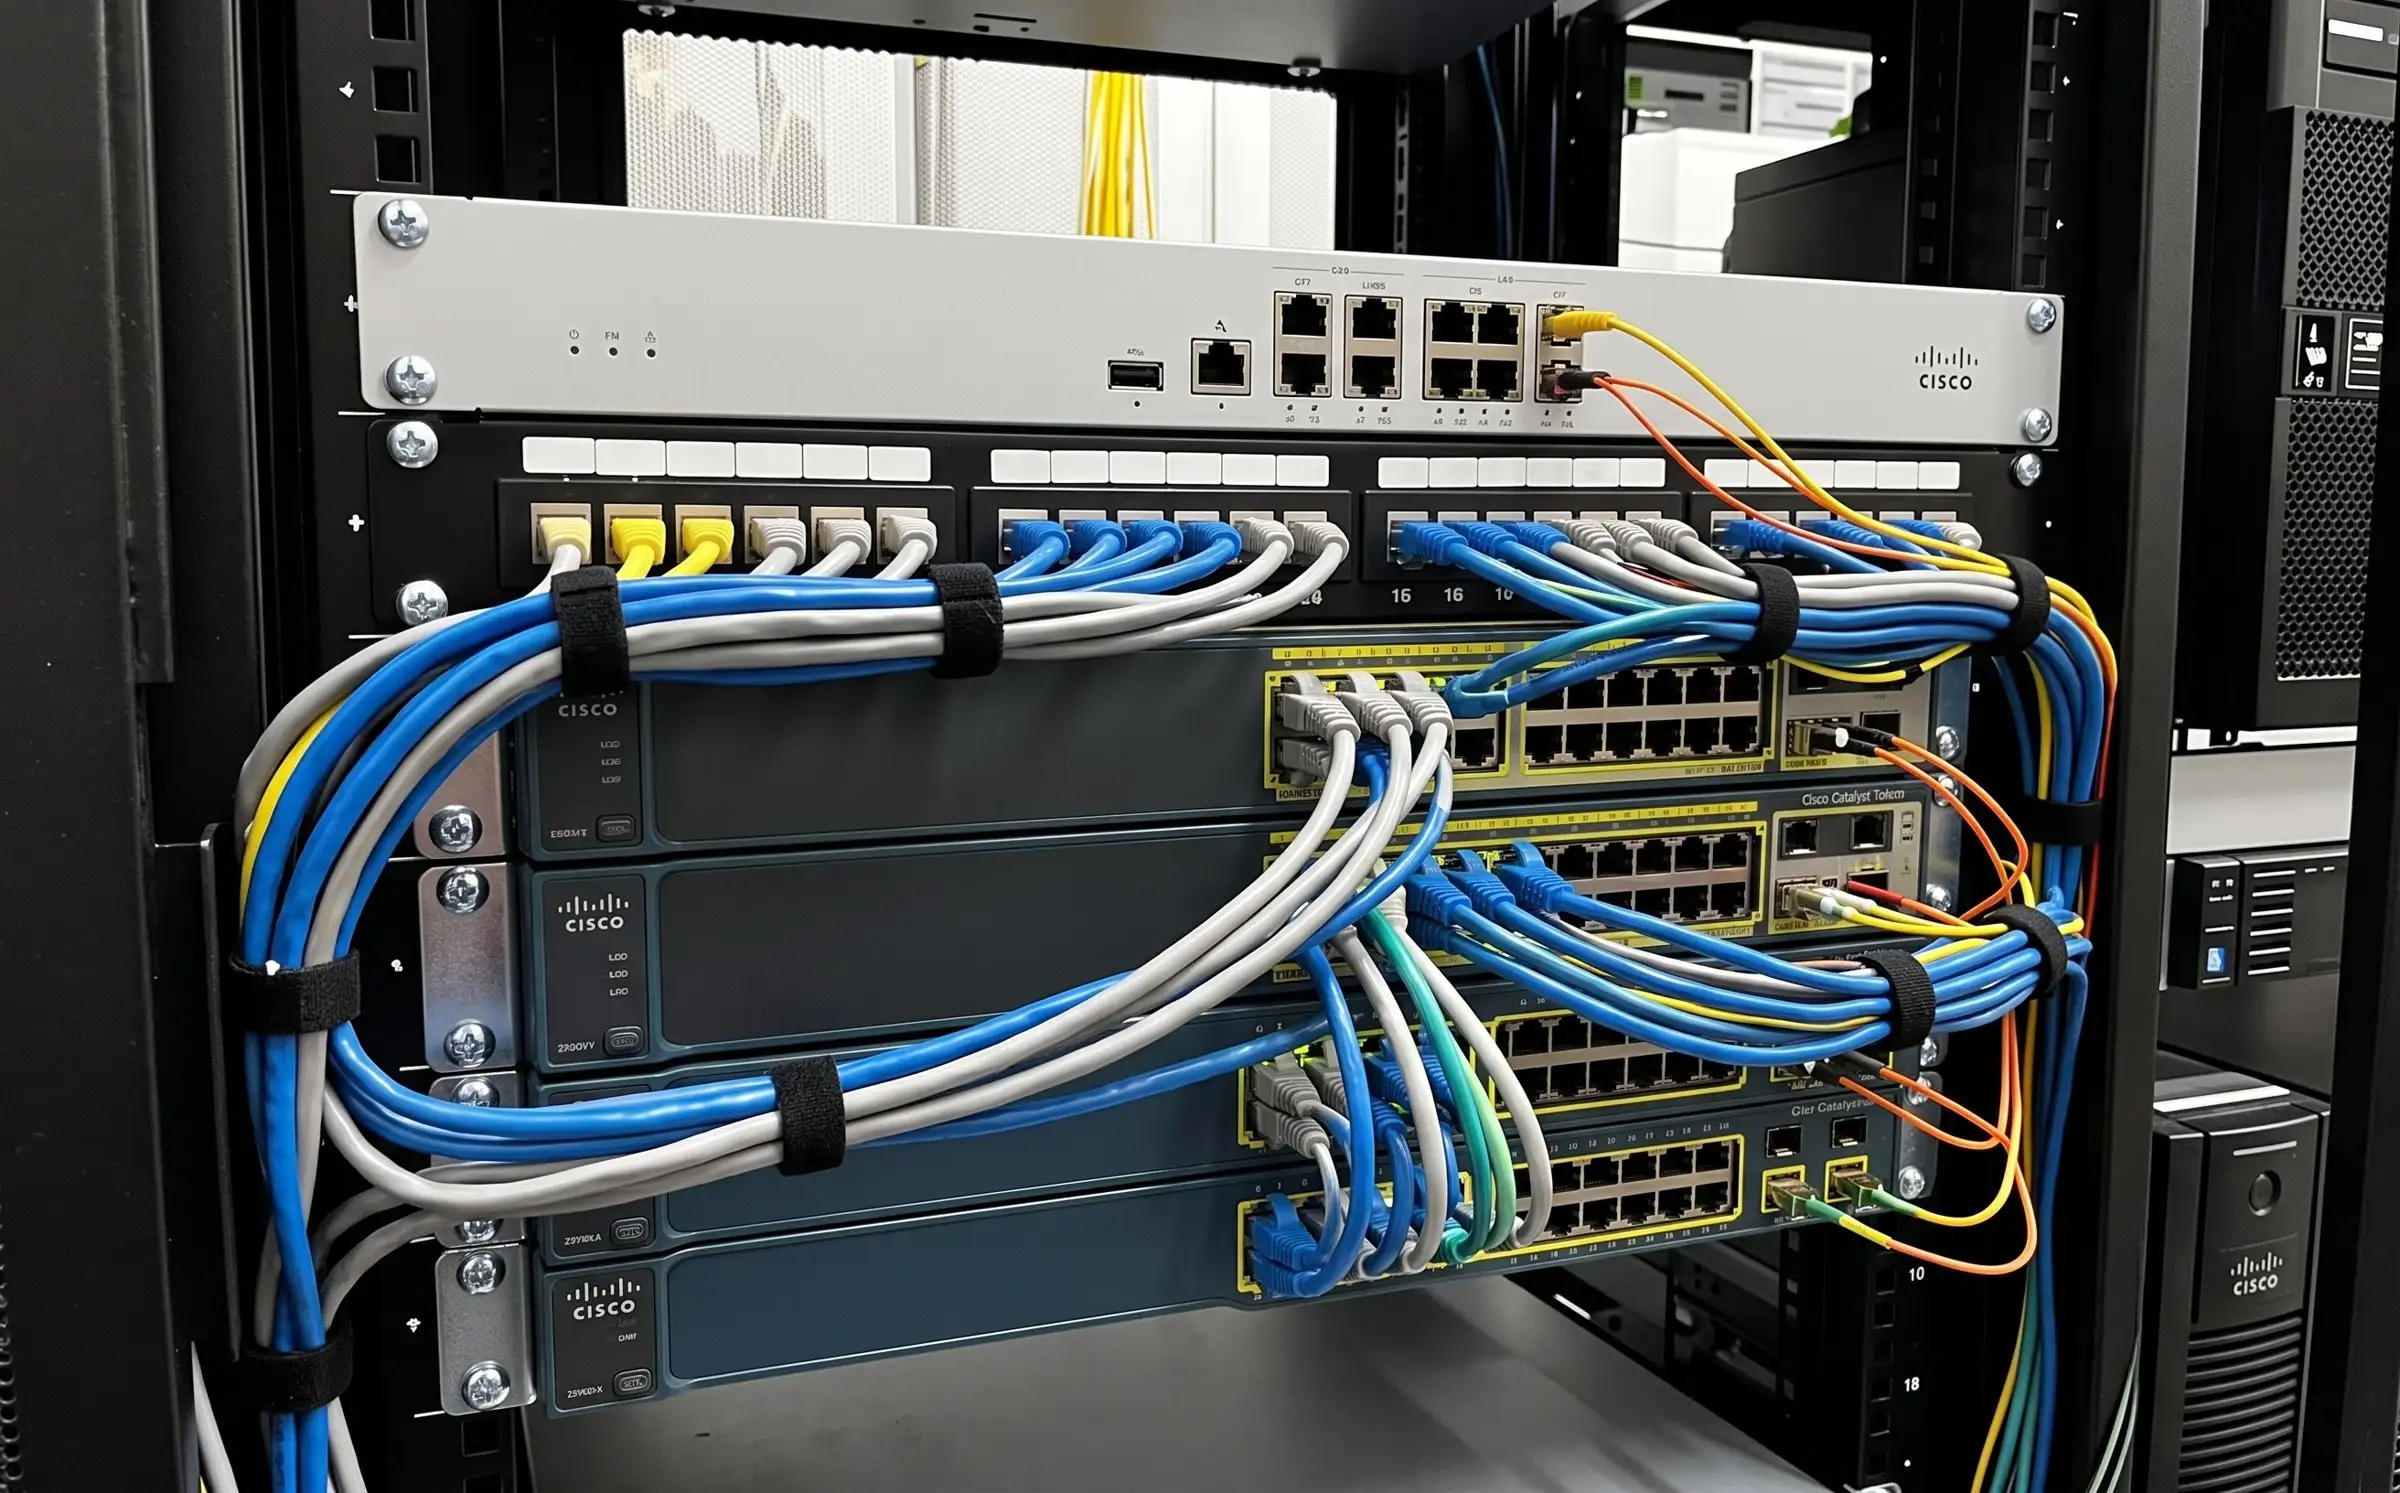
Un tallafocs de nova generació (NGFW) com FortiGate, Sophos XGS o Cisco Meraki MX inspecciona el contingut real del trànsit —inclòs el xifrat amb HTTPS—, reconeix aplicacions concretes encara que amaguin el port, i talla connexions sospitoses abans que arribin a un servidor o a l'ordinador d'un treballador. A nData Systems triem el fabricant i el model segons la mida real de la vostra xarxa, no segons el catàleg que ens interessi vendre.
Gratuït · 2 minuts
Autodiagnòstic de ciberseguretat
10 preguntes de sí o no per saber com està protegida la teva empresa. Rebràs el resultat amb recomanacions concretes.
Esquema
Funcionalitats i Avantatges Clau
- Inspecció profunda de paquets (DPI-SSL) i detecció d'intrusions IPS/IDS
- Filtratge web per categories i protecció contra amenaça en temps real
- Gestió centralitzada de polítiques de seguretat i alta disponibilitat (HA)
- Desconnexió automàtica d'equips infectats a la xarxa local
Situacions que veiem sovint abans d'entrar a un client
Ransomware que xifra tots els arxius
Un sol equip infectat es propaga per la xarxa i deixa fora de servei servidors, còpies de seguretat i estacions de treball en hores.
Correus de phishing que passen el filtre
Empleats que reben i obren adjunts maliciosos perquè el firewall de sèrie no analitza el contingut, només els ports oberts.
Zero visibilitat sobre qui accedeix a què
Ningú sap quins dispositius s'han connectat a la xarxa aquesta setmana ni quines aplicacions consumeixen l'ample de banda.
Equips i llicències caducades sense renovar
Firewalls instal·lats fa anys que ja no reben actualitzacions de signatures ni protecció davant amenaces noves.
Com abordem un projecte de seguretat perimetral
Auditoria de xarxa i anàlisi de riscos
Revisem la infraestructura actual, el tràfic real i els punts d'entrada exposats a Internet abans de proposar cap canvi de maquinari.
Disseny de la política de seguretat
Definim regles de filtratge, segmentació en VLANs i normes d'accés adaptades a com treballa realment el vostre equip, no a una plantilla genèrica.
Instal·lació i posada en marxa
Desplegament del firewall en horari que no interrompi l'activitat, amb període de validació abans de donar el projecte per tancat.
Gestió i actualització contínua
Mantenim signatures, llicències i regles al dia, i revisem els registres d'activitat per detectar comportaments anòmals.
On aporta més valor la seguretat perimetral?
PIMEs sense departament d'IT propi
Protecció contra ransomware i intrusions gestionada externament, sense necessitat de contractar un tècnic de seguretat a temps complet.
Escoles i centres educatius
Xarxa docent i xarxa d'alumnat separades, amb filtratge de continguts i registre d'accessos exigit per la normativa de protecció de menors.
Despatxos amb dades sensibles
Advocacies, gestories i clíniques que manegen dades de caràcter personal i necessiten poder demostrar controls d'accés davant una auditoria RGPD.
Una capa addicional: seguretat DNS amb Cisco Umbrella
El firewall protegeix la xarxa de l'oficina, però què passa amb un portàtil que es connecta des de casa o des d'una cafeteria? Cisco Umbrella talla l'accés a dominis maliciosos a nivell de DNS, abans que s'arribi a establir cap connexió, tant si l'equip està darrere del vostre firewall com si està a qualsevol altre lloc del món.
- Bloqueig de dominis de phishing i malware abans que carregui la pàgina
- Protecció automàtica per a portàtils fora de l'oficina, sense VPN activa
- Desplegament immediat per agent, sense canviar cap equip de xarxa
Preguntes que ens fan abans d'instal·lar un firewall
Quina diferència real hi ha entre un firewall normal i un NGFW?
Un firewall tradicional només decideix si deixa passar o bloqueja trànsit segons el port i la IP d'origen. Un NGFW mira dins del paquet, encara que vagi xifrat amb HTTPS, i sap distingir si allò és Netflix, un servidor de correu o un intent de connexió a un domini maliciós. És la diferència entre tancar la porta del carrer i tenir algú al vestíbul que revisa qui entra.
Cal canviar tot el router actual o es pot instal·lar per sobre?
Normalment no. El firewall es col·loca just darrere del router de l'operador, sense tocar la resta del cablejat ni els switches existents. Si ja teniu un altre fabricant instal·lat, primer valorem si val la pena substituir-lo o simplement reforçar la configuració que ja hi ha.
Si el firewall falla, ens quedem sense Internet a tota l'oficina?
És la pregunta que més ens repeteixen. En negocis amb activitat crítica —comerç electrònic, clíniques, oficines amb VoIP— muntem dos equips en clúster d'alta disponibilitat: si un falla, l'altre assumeix el trànsit en segons, sense que ningú noti el tall.
Amb quina freqüència s'ha de renovar la llicència?
Fortinet i Sophos publiquen actualitzacions de signatures gairebé cada dia, i només arriben amb la llicència activa. Nosaltres portem el control de les dates de renovació perquè cap client es quedi mesos sense protecció per un descuit administratiu.
Un NGFW ens serveix per complir amb l'Esquema Nacional de Seguretat o el RGPD?
Cobreix una part important dels controls tècnics que exigeixen aquestes normatives: segmentació de xarxa, registre d'events i control d'accessos. La certificació final, però, també depèn d'altres processos interns de l'organització, i us ho diem clar des del principi perquè no hi hagi sorpreses en una auditoria.
Vols estudiar la implantació d'aquesta solució a la teva empresa?
El nostre equip tècnic a Badalona analitza les teves necessitats sense cap compromís i et presenta una proposta tècnica a mida.